România este vizată de trei categorii principale de atacatori cibernetici — grupări infracționale motivate financiar, actori statali și activiști ideologici — a declarat marți directorul Directoratului Național de Securitate Cibernetică, Dan Cîmpean.
Potrivit acestuia, cele mai frecvente atacuri urmăresc obținerea unor sume de bani sau furtul de date, iar grupările afiliate Federației Ruse vizează cu precădere energia, sănătatea și administrația publică.
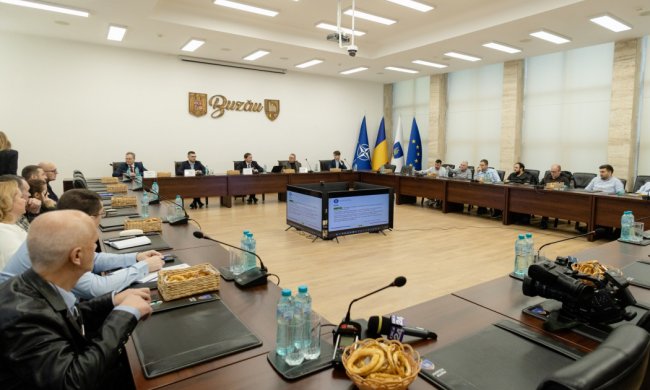
Cîmpean a explicat, la Buzău, că infractorii interesați de câștiguri financiare sunt în prezent cei mai activi. Ei fac parte din grupări transnaționale care pot opera din orice zonă a lumii și folosesc instrumente de inteligență artificială pentru a-și adapta mesajele la victimele din România.
Inteligența artificială le permite să traducă și să genereze în limba română mesaje scrise, înregistrări audio și chiar imagini video. Atacatorii încearcă apoi, prin tehnici de manipulare, să convingă victimele să trimită bani sau să le ofere acces la calculatoare și conturi — o metodă cunoscută drept inginerie socială, care mizează pe manipularea persoanei, nu pe spargerea sistemului informatic.
Datele obținute sunt folosite pentru fraude sau vândute pe darknet. Atacurile apar frecvent sub forma unor campanii recurente, iar printre exemplele date de DNSC se numără mesajele de tipul „Ajutați-o pe Adelina”, „Votați pentru copilul talentat X” sau reclamele care promit oportunități false de investiții.
„Tipul acesta de atacuri poate fi contracarat destul de eficient prin activități de conștientizare. Dar este un maraton, nu un sprint”, a declarat Dan Cîmpean. Potrivit lui, atacatorii selectează succesiv anumite profesii și își adaptează mesajele în funcție de victimele pe care încearcă să le păcălească.