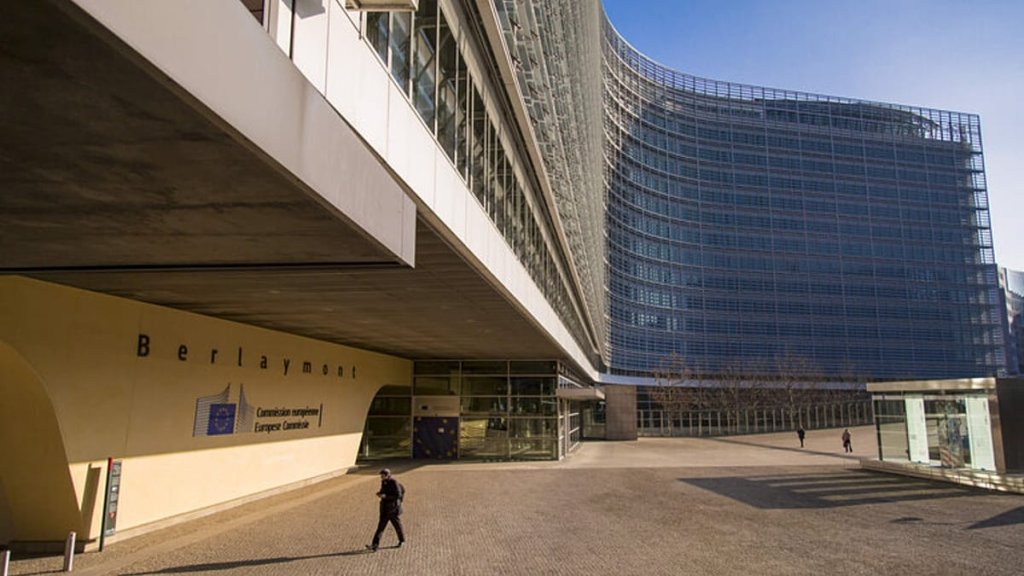
Angajații Comisiei Europene și-au exprimat frustrarea față de modul în care instituția a comunicat în legătură cu un atac cibernetic de amploare care a lovit executivul comunitar în octombrie.
Renouveau & Démocratie, principalul sindicat care reprezintă funcționarii europeni, a criticat gestionarea incidentului, arătând că personalul nu a fost anunțat când atacul a fost detectat, pe 22 octombrie, și că instituția a recunoscut problema abia după ce aceasta a apărut în presă. „Acest eșec al comunicării interne este inacceptabil”, a declarat președintele sindicatului, Cristiano Sebastiani.
Angajații nu ar trebui să afle „dintr-un titlu de ziar” că datele lor personale ar putea fi în pericol, a adăugat el. Timp de mai multe zile, funcționarii nu au putut accesa Sysper, platforma internă de resurse umane unde își verifică salariile, solicită concedii și zile de boală, transmit pontajele sau se înscriu la cursuri de formare.
Comisia a informat în cele din urmă personalul printr-o notă internă vineri, la o zi după ce informația apăruse în mass-media. Nota arată că instituția a fost ținta unei serii de atacuri cibernetice, inclusiv prin utilizarea inteligenței artificiale, că breșele au afectat un număr limitat de sisteme și că nu există dovezi privind o scurgere de date care să afecteze personalul în ansamblu.
Sebastiani a descris nota drept „absolut inadecvată în raport cu gravitatea eșecului” și a cerut conducerii să prezinte scuze oficiale. Un purtător de cuvânt al Comisiei a declarat că atacul s-a bazat pe un instrument de inteligență artificială disponibil public, numit ARTEX, care identifică vulnerabilități ale programelor informatice, fără a preciza dacă atacul continuă sau cui este atribuit. Nu este primul incident de acest fel vizând executivul comunitar.